Cloud

고객 시스템의 클라우드 전환과 서비스 환경 구성을 지원합니다. 가상서버·네트워크·스토리지 구성과 보안 적용을 연계하고, 구축·이관·운영 단계별 기술 서비스를 제공합니다.

01 / Our Services

클라우드의 기반부터,
보안과 운영까지 연결합니다.

01 / SERVICE

클라우드 구축·전환

PUBLIC CLOUD

업무에 필요한 클라우드 자원을 구성하고, 네트워크·접근 경로·보안 적용을 함께 검토합니다.

  • 서버·네트워크·스토리지 구성
  • 기존 시스템 연계·이관 범위 검토
  • 클라우드 환경 설정·구축 지원
02 / SERVICE

클라우드 보안

CLOUD SECURITY

제품을 개별적으로 도입하기보다, 계정·통신·서버·데이터를 보호하는 역할에 맞춰 연결합니다.

  • 사용자·관리자 접근 및 권한 통제
  • 네트워크·서버·워크로드 보호
  • DB 접근제어·암호화·복구 연계
03 / SERVICE

운영·기술지원

MANAGED SERVICE

구축한 환경이 운영으로 이어지도록 점검 항목과 변경·장애 대응의 역할을 정리합니다.
  • 설정 변경·원격 및 현장 기술지원
  • 자원·가용성·성능 모니터링
  • 장애 조치·운영 점검·리포팅

02 / SOLUTION DETAIL

KT & NHN Public Cloud Service

KT & NHN Public Cloud Service

KT Cloud

서버·스토리지·네트워크 자원 공급과 구성

NHN Cloud

서버·스토리지·네트워크 자원 공급과 구성

사용자 접근부터 클라우드 자원까지
  • 사용자·인터넷

    업무 서비스 이용

  • 가상 네트워크·보안

    VPC·공인 IP·가상스위치, L4·Load Balancer와 웹방화벽 등 보안 솔루션 연계

  • 컴퓨팅

    가상서버와 오토스케일 구성

  • 스토리지

    Block·Object·NAS

  • Marketplace

    Storage·Database·Security·Management·IoT·Contents Delivery

IT 보안·인증 대응

IT Security
IT 보안 전문인력을 통한 구성 검토와 기술지원
보안 인증 대응
보안인증 프로세스와 이행 솔루션 검토
구축·운영 절차
고객 환경에 맞춘 구성 검토와 구축·운영 절차 적용

클라우드 부가서비스

클라우드 부가서비스

인프라 임대

인프라 임대

고객 환경에 맞는 장비·클라우드 자원을 임대·관리합니다.

보안 장비
IPsec/SSL VPN·F/W·IPS·WAF 등
네트워크 장비
L2·L3·L4 스위치 등
Managed Service

운영 절차에 따라 다음 업무를 지원합니다.

기술지원
설정 변경·H/W 패치
장애 처리
원격·현장 조치 및 리포팅
운영관리
SSL 계정관리

솔루션 구축

솔루션 구축

서비스 환경과 보호 대상에 맞춰 보안 기능을 구성합니다.

보안 적용 영역
영역 수행 범위 적용 기술
Access Control 인가된 사용자의 시스템 접근 허용 MFA·NAC·ZTNA
Network Security 네트워크의 악의적 활동 탐지·제어 F/W·IPS·WAF
Backup 데이터·환경설정 백업 및 복구 PC·서버·DB 백업
Data Security 공공 클라우드 환경의 데이터 보호 DB 접근제어·DLP·문서중앙화
클라우드 환경 설정

VPC의 L4·가상서버·가상스위치와 Block Storage·Object Storage·NAS를 구성하고, 사용자·인터넷의 외부 접근에는 F/W·IPS·VPN을 적용합니다.

모니터링 관제

모니터링 관제
이벤트 및 경고
자원 고갈·서버 다운·보안 위협 등의 이벤트 모니터링
가용성
서비스의 가용성과 시스템 중단 상태 확인
성능
사용량·응답시간·처리량 등 성능 추적

클라우드 보안 솔루션 공급

클라우드 보안 솔루션 공급

Tier1: 네트워크 보안웹방화벽·vIPS로 통신 접점 보호
종류 벤더사 상품명
웹방화벽 인성디지탈 웹방화벽(Agent)
웹방화벽 펜타시큐리티 웹방화벽(Proxy)
웹방화벽 모니터랩 웹방화벽(Proxy)
vIPS Wins SNIPER ONE Cloud
Tier2: End-Point 보안NGAV·EDR/XDR·취약점 점검·백신
종류 벤더사 상품명
NGAV / EDR·XDR 크라우드스트라이크 Falcon Prevent (NGAV)
NGAV / EDR·XDR 크라우드스트라이크 Falcon Insight for Client
취약점 점검도구 나일소프트 서버(Secuguard SSE)
취약점 점검도구 나일소프트 웹애플리케이션 (Secuguard WSE)
VACCINE Ahnlab V3 Net Server
VACCINE 이스트시큐리티 알약 for Server
Tier3: 서버 및 데이터 보안DB암호화·DB접근제어·시스템접근제어
종류 벤더사 상품명
DB암호화 펜타시큐리티 D'Amo Cloud
DB암호화 신시웨이 Petra Cipher Standard
DB암호화 신시웨이 Petra Cipher Enterprise
DB접근제어 쿼리파이 QueryPie DAC
DB접근제어 신시웨이 Petra Standard
DB접근제어 신시웨이 Petra Enterprise
DB접근제어 피앤피시큐어 DBSAFER DAC
시스템접근제어 휴네시온 i-one NGS
시스템접근제어 PNPSecure DBSAFER AM
시스템접근제어 쿼리파이 QueryPie SAC

DBSAFER · 통합 접근제어

DBSAFER · 통합 접근제어

DBSAFER DB

DBSAFER DB 로고
DB 접근제어
  • DB 접근 및 권한 제어
  • Oracle·MSSQL·MySQL 등 다수 DBMS 지원
  • 개인정보 표시 제한
  • 실시간 모니터링 및 감사

DBSAFER AM

DBSAFER AM 로고
SYSTEM 접근제어
  • 콘솔·시리얼 포트 통제
  • 우회 접근 통제
  • 서버 접근 통합관리

DBSAFER OS

DBSAFER OS 로고
OS 접근제어
  • 파일 접근·변경 제어
  • 프로세스별 권한 제어
  • 중요 파일 무결성 확인

DBSAFER IM

DBSAFER IM 로고
통합계정관리
  • OS·DBMS 통합계정 관리
  • 패스워드 자동 변경
  • 계정 생명주기 관리와 결재 지원

접근 구조

다수의 RDBMS와 NoSQL을 단일 인터페이스에서 관리하고, 접속 툴 변경 없이 접근제어를 적용합니다.

접근제어와 정책 관리의 연결
  1. 접속 사용자

    기존 DB·서버 접속 툴

  2. DBSAFER Enterprise

    전체 정책·객체·사용자 통합관리

  3. DBMS·서버

    IDC 및 클라우드 서비스 통합

통합 관리 환경

Private Cloud
내부 클라우드의 DBMS·서버
Public Cloud
공개 클라우드의 DBMS·서버
Legacy IDC
기존 IDC의 DBMS·서버
DR Center
재해복구 환경의 DBMS·서버

지원 DB

RDBMS

  • Informix · Sybase · MySQL · Oracle · Teradata
  • IBM DB2 · PostgreSQL · Tibero · Microsoft SQL Server · Altibase

NoSQL

  • Apache Impala · Redis · Apache Hive · Amazon DocumentDB · MongoDB
  • Azure Cosmos DB · Apache HBase · Amazon Redshift · Amazon DynamoDB · Percona Server for MongoDB

CrowdStrike Falcon · 엔드포인트 보호

CrowdStrike Falcon · 엔드포인트 보호

Falcon 단일 경량 에이전트

단일 에이전트에서 클라우드 분석·대응으로
  1. 엔드포인트

    지원 OS에 단일 경량 에이전트 적용

  2. Falcon 클라우드

    활동 수집·행위 분석·위협 탐지

  3. 보안 운영

    탐지 이벤트 조사·대응 및 통합 관리

보호·탐지

  • 지원 OS의 엔드포인트 보호
  • 머신러닝 기반 위협 탐지
  • 공격 지표(IOA)와 행위 분석 활용
  • 악성 행위 탐지와 취약점 차단

조사·대응

  • 클라우드 기반 위협 분석
  • 의심 활동 탐지와 엔드포인트 활동 수집·조사
  • 위협 우선순위 확인과 대응 지원

운영관리

  • 클라우드 모듈별 기능 적용
  • 엔드포인트 에이전트 통합 관리
  • 클라우드 기반 검색·분석
  • 보안 운영·관리 및 SOC 대응 절차 지원

Okta · 클라우드 통합 Identity 플랫폼

Okta · 클라우드 통합 Identity 플랫폼

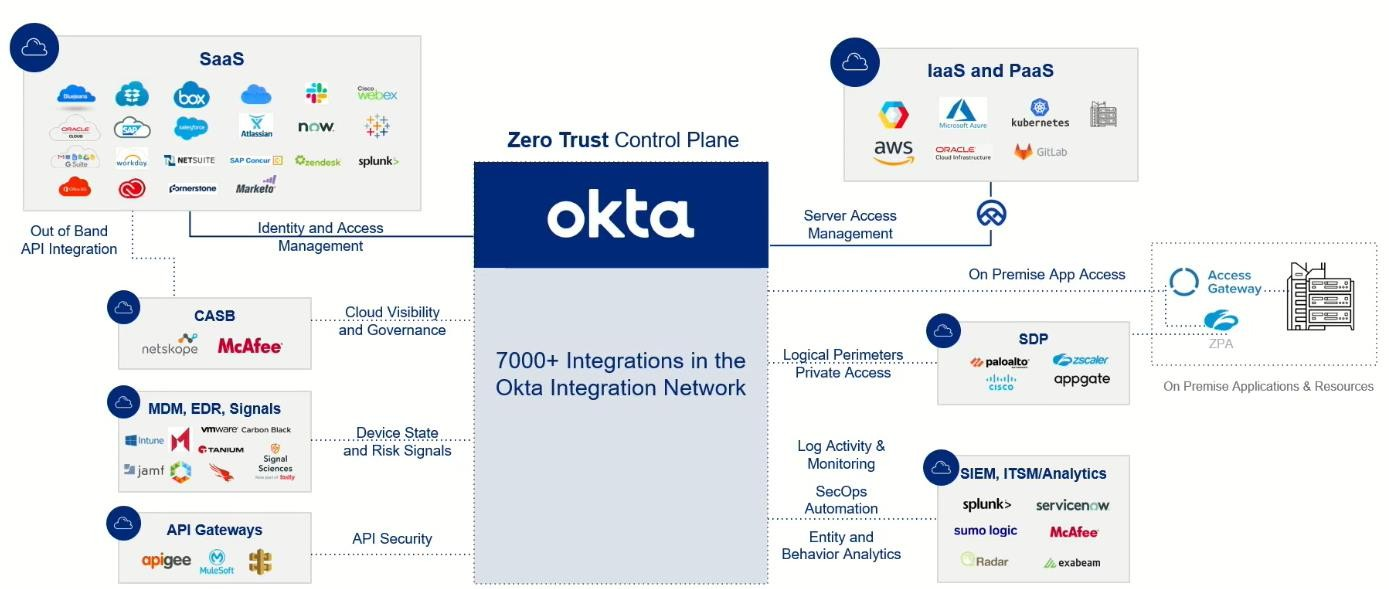
클라우드·온프레미스의 애플리케이션을 일관된 인증 흐름으로 연결하고 전입·전출 프로세스를 자동화합니다. 환경에 맞는 인증·접근 정책을 적용하며 보안 신호와 운영 도구를 연계합니다.

계정과 애플리케이션의 연결

연결 영역을 앱 접근, 보안 정책·신호, 운영 연계로 나누어 구성합니다.

앱 접근

SaaS
Identity and Access Management · 통합 인증·접근 관리
IaaS·PaaS
Server Access Management · 서버 접근 관리
온프레미스 애플리케이션
Access Gateway를 통한 애플리케이션 접근

보안 정책·신호

CASB
Cloud Visibility and Governance · 클라우드 가시성과 거버넌스
MDM·EDR Signals
Device State and Risk Signals · 단말 상태와 위험 신호
API Gateways
API Security · API 보안 연계
SDP
Logical Perimeters / Private Access · 접근 경계와 사설 접근

운영 연계

SIEM·ITSM·Analytics
로그 활동·모니터링, SecOps 자동화, 개체·행위 분석

클라우드 구축·전환 상담

현재 시스템과 전환할 업무를 알려주세요. 서버·네트워크·스토리지 구성과 보안, 이관·운영 범위를 함께 확인합니다.
도입 상담